



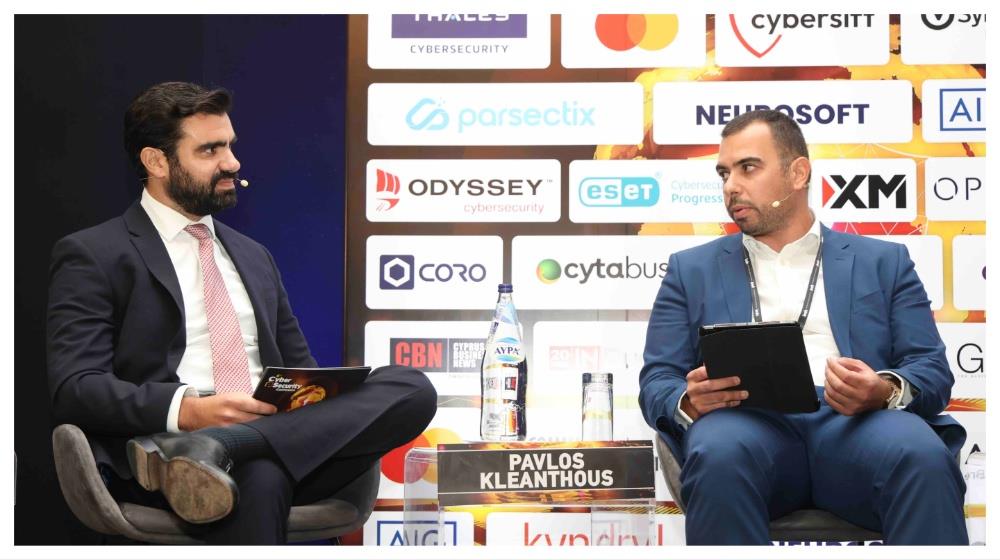
Τον τρόπο με τον οποίο οι διευθύνοντες σύμβουλοι και τα διοικητικά συμβούλια επαναπροσδιορίζουν τη διαχείριση του κυβερνοκινδύνου ανέδειξε το fireside chat «Cybersecurity in the Boardroom» επί σκηνής του 6ου Cyber Security Conference. Στη συζήτηση, την οποία συντόνισε ο Μιχάλης Κασίνης, ex ISACA Board Member, ISACA, αναδείχθηκε η ανάγκη η κυβερνοασφάλεια να αντιμετωπίζεται ως βασική επιχειρηματική και στρατηγική προτεραιότητα, σε ένα περιβάλλον όπου οι κυβερνοαπειλές, οι διακοπές λειτουργίας και οι κανονιστικές απαιτήσεις αυξάνονται.
Ο Παύλος Κλεάνθους, Founder & CEO της Parsectix, αναφέρθηκε αρχικά στις μεγάλες παγκόσμιες αλλαγές που επηρεάζουν την ψηφιακή ασφάλεια, εστιάζοντας στον ρόλο της ηγεσίας στη διαχείριση του κυβερνοκινδύνου. Σημείωσε ότι βρισκόμαστε σε μια εποχή όπου οι αμερικανικές εταιρείες που αναπτύσσουν προηγμένα μοντέλα τεχνητής νοημοσύνης ζητούν αυτορύθμιση, με την κυβέρνηση των ΗΠΑ να αποφεύγει την αυστηρή νομοθέτηση προκειμένου να διατηρήσει το ανταγωνιστικό της πλεονέκτημα απέναντι στην Κίνα.
Αυτό το ρευστό διεθνές σκηνικό, σε συνδυασμό με τις απαιτήσεις της οδηγίας NIS2, επιβάλλει τη λήψη αποφάσεων με βάση τα σωστά δεδομένα και τους κατάλληλους δείκτες. Στο παρελθόν, η συζήτηση αφορούσε το αν μια εταιρεία θα εκτεθεί στα μέσα ενημέρωσης, όμως σήμερα μια κυβερνοεπίθεση μπορεί να μετατραπεί σε υπαρξιακή απειλή για την επιχείρηση ή σε μια δυσανάλογη διακοπή λειτουργίας που θα επηρεάσει άμεσα τους πελάτες το πρωί της Δευτέρας.
- Διαβάστε επίσης: Δημήτρης Σκουρίδης: Η κυβερνοανθεκτικότητα απαιτεί άμεσες αποφάσεις και ευελιξία την ώρα της κρίσης
- Διαβάστε επίσης: Επίτροπος Επικοινωνιών: Το κυπριακό ρολόι για την αναφορά ψηφιακών επιθέσεων σταματά στις έξι ώρες
Στην τοποθέτησή του, έδωσε ιδιαίτερη έμφαση στη διαχείριση κινδύνων από τρίτους συνεργάτες, καθώς όλες οι σύγχρονες επιχειρήσεις εξαρτώνται πλέον από πολλαπλούς εξωτερικούς παρόχους τεχνολογίας, και το ζητούμενο είναι πώς θα επιβιώσουν σε περίπτωση μιας γενικευμένης διακοπής των υπηρεσιών τους. Ο κ. Κλεάνθους εξήγησε ότι η πιο χρήσιμη ερώτηση που πρέπει να θέτει η διοίκηση προς το τμήμα πληροφορικής δεν αφορά τεχνικές λεπτομέρειες, αλλά το πόση λειτουργική αναστάτωση μπορεί να αντέξει η επιχείρηση προτού αυτή γίνει αντιληπτή από τους πελάτες και επικίνδυνη για τη βιωσιμότητά της. Μόνο αν απαντηθεί αυτό, μπορούν να τεθούν τα σωστά όρια ασφάλειας.
Πρόσθεσε μάλιστα ότι αν μια αναφορά ασφάλειας που παρουσιάζεται στο διοικητικό συμβούλιο ανωνυμοποιηθεί και δοθεί σε μια άλλη εταιρεία χωρίς εκείνη να εντοπίσει καμία διαφορά, αυτό αποτελεί μια τεράστια κόκκινη σημαία. Οι αναφορές πρέπει να είναι απόλυτα προσαρμοσμένες στις ανάγκες του οργανισμού, με κοινή δομή και εμφάνιση, αποτυπώνοντας τις κρίσιμες υπηρεσίες, την έκθεση σε κίνδυνο και τον χρόνο ανάκαμψης με συγκεκριμένα νούμερα.
- Διαβάστε επίσης: K. Κουμίδης: Ένας στους τρεις οργανισμούς στην Ευρώπη δεν γνωρίζει αν έχει δεχθεί ψηφιακή επίθεση μέσω τεχνητής νοημοσύνης
- Διαβάστε επίσης: Ramses Gallego: Τα δεδομένα που δεν ξέρετε ότι έχετε είναι ο αόρατος εχθρός της επιχείρησής σας
Κλείνοντας, υπογράμμισε ότι το διοικητικό συμβούλιο καλείται συνεχώς να εγκρίνει προϋπολογισμούς για την αγορά εργαλείων, υπηρεσιών και την εκπαίδευση του προσωπικού, όμως το κλειδί βρίσκεται στον τρόπο με τον οποίο αυτές οι επενδύσεις μεταφράζονται σε πραγματική εφαρμογή των μέτρων προστασίας. Οι επιχειρήσεις οφείλουν να χαρτογραφήσουν ονομαστικά τους προμηθευτές τους, να αναλύσουν ποιες θα είναι οι επιπτώσεις αν βρεθούν χωρίς αυτούς, και να σχεδιάσουν τα συστήματά τους με τέτοια ανθεκτικότητα ώστε να μπορούν να μετακινούνται με ευελιξία από τον έναν πάροχο στον άλλον όταν παρουσιαστεί ανάγκη.