



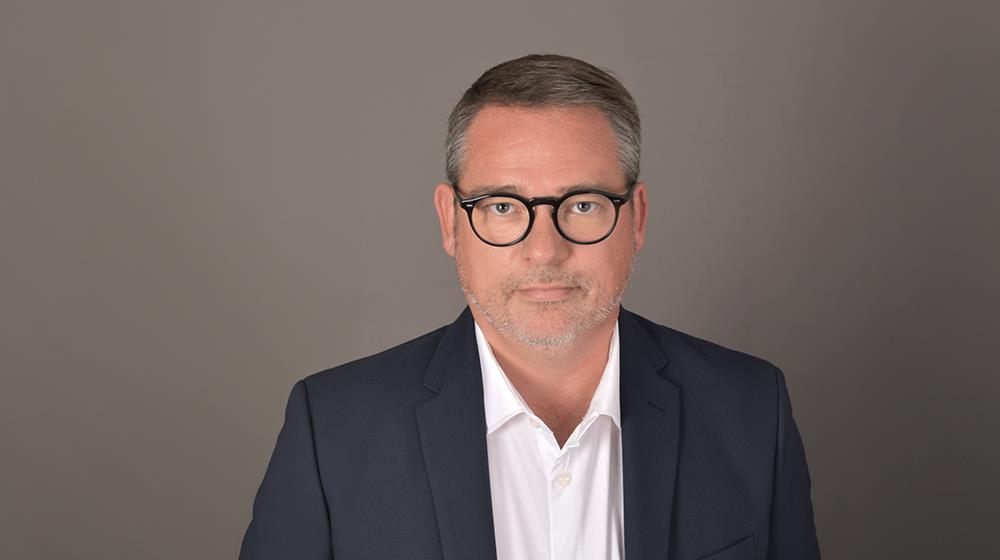
Ο Rogier Soer είναι Επικεφαλής Cyber για την περιοχή EMEA στην AIG, έχοντας την ευθύνη για τη στρατηγική και τις δραστηριότητες ανάληψης κινδύνων (underwriting) στον τομέα της ασφάλισης κυβερνοκινδύνων σε Ευρώπη, Μέση Ανατολή και Αφρική.
Διαθέτει περισσότερα από 20 χρόνια διεθνούς εμπειρίας στους τομείς της ασφάλισης κυβερνοκινδύνων και των Financial Lines και έχει αναλάβει ανώτερες διοικητικές θέσεις στην AIG και την AXA.
Στο πλαίσιο της επαγγελματικής του πορείας, έχει συμβάλει καθοριστικά στην ανάπτυξη και καθιέρωση πρωτοποριακών λύσεων ασφάλισης κυβερνοκινδύνων στην ευρωπαϊκή αγορά. Έχει εμπειρία σε θέματα κυβερνοκινδύνου, κυβερνοανθεκτικότητας και νέων απειλών που συνδέονται με τις αναδυόμενες τεχνολογίες, παρέχοντας τακτικά συμβουλές σε πελάτες και ασφαλιστικούς διαμεσολαβητές για την αποτελεσματική διαχείριση των συνεχώς μεταβαλλόμενων κυβερνοκινδύνων.
Οι απειλές στον κυβερνοχώρο συνεχίζουν να εξελίσσονται με πρωτοφανή ρυθμό. Πώς έχει αλλάξει το τοπίο των κινδύνων στον κυβερνοχώρο τα τελευταία χρόνια και τι ανησυχεί περισσότερο τους επιχειρηματικούς ηγέτες σήμερα;
Ο ρυθμός των αλλαγών τα τελευταία χρόνια ξεπερνά οτιδήποτε έχουμε δει από τότε που η AIG ξεκίνησε ένα από τα πρώτα προγράμματα ασφάλισης κατά των κυβερνοαπειλών στον κλάδο.
Tρεις είναι οι αλλαγές ξεχωρίζουν, πρώτον, οι κυβερνοαπειλές έχουν εξελιχθεί σε κίνδυνο της εφοδιαστικής αλυσίδας, πολλά σοβαρά περιστατικά ξεκινούν από έναν τρίτο, έναν προμηθευτή λογισμικού, έναν πάροχο υπηρεσιών cloud κ.λπ., κάτι που μπορεί να δημιουργήσει σημαντικούς κινδύνους για τον πελάτη. Για παράδειγμα, ένα μόνο κενό ασφαλείας στο λογισμικό ενός προμηθευτή μπορεί να εκθέσει τα δεδομένα εκατοντάδων χιλιάδων ατόμων ταυτόχρονα. Δεύτερον, οι δράστες απειλών έχουν γίνει πιο εξελιγμένοι και το ransomware παραμένει το βασικότερο εργαλείο της επιλογής τους σε επιθέσεις. Αυτό που ξεκινά με ένα απλό ηλεκτρονικό μήνυμα phishing μπορεί γρήγορα να εξελιχθεί σε κρυπτογράφηση ολόκληρου του συστήματος, κλοπή δεδομένων και εκβιασμό, με τα κλεμμένα δεδομένα να προσφέρονται μερικές φορές προς πώληση στο dark web. Τρίτον, η τεχνητή νοημοσύνη (AI) αναδιαμορφώνει και τις δύο πλευρές, οι εγκληματίες μπορούν να χρησιμοποιούν εργαλεία τεχνητής νοημοσύνης για να δημιουργούν εξαιρετικά πιστευτά deepfakes, ενώ οι ομάδες ασφαλείας αξιοποιούν τις δυνατότητες της τεχνητής νοημοσύνης για να βελτιώσουν την προστασία τους σχετικά με τις απειλές.
Ανεξάρτητα από τη μορφή που παίρνει η απειλή, αυτό που πρέπει να απασχολεί περισσότερο τους επιχειρηματικούς ηγέτες σήμερα δεν είναι η ίδια η παραβίαση, αλλά η διακοπή της επιχειρηματικής δραστηριότητας, η εξάρτηση από προμηθευτές που δεν ελέγχουν, οι κανονιστικές υποχρεώσεις σε πολλαπλές δικαιοδοσίες και ο αντίκτυπος στη φήμη όσον αφορά τις σχέσεις με πελάτες και συνεργάτες.
Πολλοί οργανισμοί εξακολουθούν να αντιμετωπίζουν την ασφάλιση κυβερνοαπειλών ως κάτι που χρειάζονται μόνο μετά την εκδήλωση ενός περιστατικού. Έχει αλλάξει ο ρόλος της ασφάλισης κυβερνοεπιθέσεων;
Σήμερα, η ασφάλιση έναντι κυβερνοαπειλών πρέπει να αποτελεί μια συνεργασία που καλύπτει ολόκληρο τον κύκλο ζωής του κινδύνου, και όχι ένα προϊόν που βγάζετε από το συρτάρι μετά από μια ζημία.
Η προσέγγισή μας στην AIG ξεπερνά κατά πολύ την απλή ασφάλιση έναντι κυβερνοαπειλών. Συνεργαζόμαστε στενά με τους πελάτες μας για την πρόληψή τους, μέσω δωρεάν εργαλείων ελέγχου ζημιών, της εκπαίδευσης των υπαλλήλων και των προσομοιώσεων phishing, της σάρωσης ευπαθειών, της παρακολούθησης διαπιστευτηρίων στο darknet, των αξιολογήσεων κινδύνου ransomware, καθώς και εξατομικευμένων σχεδίων διαχείρισης περιστατικών και πολλών άλλων υπηρεσιών.
Διαθέτουμε επίσης μια εσωτερική ομάδα εμπειρογνωμόνων στον τομέα της κυβερνοασφάλειας, η οποία αξιοποιεί πληροφορίες από περισσότερες από 10.000 αξιώσεις που σχετίζονται με κυβερνοεπιθέσεις, προκειμένου να βοηθήσει τους πελάτες μας να ενισχύσουν τη διαχείριση της έκθεσης τους σε ψηφιακούς κινδύνους.
Αυτή η υποστήριξη και η ανάλυση αποφέρουν απτά αποτελέσματα: έχουμε ειδοποιήσει περισσότερους από 400 πελάτες, κατά τη διάρκεια ισχύος της ασφάλειάς τους, για ευπάθειες που δεν είχαν επιδιορθωθεί και για εντοπισμένα κακόβουλα λογισμικά, προτού αυτά εξελιχθούν σε συμβάντα, ενώ για τους πελάτες που χρησιμοποιούν την υπηρεσία μας «Blacklist IP Blocking», αποκλείονται περίπου πέντε εκατομμύρια συνδέσεις κάθε μήνα. Η πραγματική αξία ενός αποτελεσματικού ασφαλιστηρίου κυβερνοασφάλειας γίνεται εμφανής πολύ πριν ακόμη συμβεί κάποιο περιστατικό.
Οι οργανισμοί συχνά υποτιμούν την πολυπλοκότητα της ανάκαμψης μετά από μια κυβερνοεπίθεση. Πέρα από την οικονομική αποζημίωση, τι είδους υποστήριξη χρειάζονται πραγματικά οι πελάτες;
Ένα σοβαρό συμβάν στον κυβερνοχώρο δεν αποτελεί ποτέ απλώς ένα πρόβλημα πληροφορικής. Αυτό που χρειάζονται οι πελάτες στις πρώτες ώρες μετά από μια επίθεση δεν είναι η οικονομική αποζημίωση, αλλά η εμπειρία και η εξειδίκευση για τον συντονισμό της άμεσης αντίδρασης, την έρευνα σχετικά με το περιστατικό, τις διαδικασίες ενημέρωσης των ρυθμιστικών αρχών και των ατόμων που έχουν πληγεί, την επικοινωνία με τους πελάτες, τυχόν δημοσιογραφική κάλυψη του θέματος, τις πιθανές διαπραγματεύσεις εκβιασμού, καθώς και τη βοήθεια όσον αφορά την επιχειρησιακή πίεση και την ταχεία αποκατάσταση των συστημάτων.
Λίγοι οργανισμοί διαθέτουν όλες αυτές τις εξειδικευμένες ικανότητες σε ετοιμότητα. Αυτός είναι ο λόγος για τον οποίο η υπηρεσία μας για περιστατικά έκτακτης ανάγκης «First Response» περιλαμβάνεται στα βασικά ασφαλιστήρια συμβόλαια για την κυβερνοασφάλεια, μια γραμμή επικοινωνίας που λειτουργεί 24/7, ένας σύμβουλος νομικής βοήθεια που επικοινωνεί εντός μίας ώρας, ένας ειδικός πληροφορικής για τον περιορισμό της ζημίας και την αποκατάσταση των συστημάτων, αρχική νομική συμβουλή σχετικά με τις απαιτήσεις γνωστοποίησης και, όπου απαιτείται, ένας ειδικός επικοινωνίας κρίσεων και σύμβουλος για θέματα εκβιασμού στον κυβερνοχώρο.
Μέσω της υπηρεσίας «First Response», έχουμε υποστηρίξει πελάτη που υπέστη επίθεση ransomware, ώστε να αποκαταστήσει γρήγορα κρίσιμα συστήματα, να εκπληρώσει τις κανονιστικές του υποχρεώσεις και να αποφύγει την καταβολή λύτρων. Σε άλλη περίπτωση, ο πελάτης μας εξασφάλισε δικαστική διαταγή για να εμποδίσει τη χρήση ή τη διάδοση των κλεμμένων δεδομένων του που διαφημίζονταν στο dark web. Σε περίπτωση κυβερνοεπιθέσεως, η ταχύτητα, η εξειδικευμένη τεχνογνωσία και ο συντονισμός είναι τα στοιχεία που μετατρέπουν μια πιθανή καταστροφή σε ένα ελεγχόμενο συμβάν.
Πολλές επιχειρήσεις σήμερα δραστηριοποιούνται σε διεθνές επίπεδο. Πόσο σημαντικό είναι ένα πρόγραμμα ασφάλισης κυβερνοκινδύνων να μπορεί να καλύπτει τις ανάγκες μιας πολυεθνικής επιχείρησης;
Καθώς οι επιχειρήσεις επεκτείνονται σε νέες γεωγραφικές περιοχές, γίνεται όλο και πιο κρίσιμο να λαμβάνουν υπόψη τις ανάγκες τους σε ασφάλιση έναντι κυβερνοκινδύνων σε διάφορες περιοχές. Οι θυγατρικές ενός ομίλου συχνά αναγνωρίζονται ως ανεξάρτητοι υπεύθυνοι επεξεργασίας ή εκτελούντες την επεξεργασία δεδομένων σύμφωνα με την τοπική νομοθεσία, οπότε οι ρυθμιστικές έρευνες διεξάγονται συνήθως σε τοπικό επίπεδο, και συχνά απαιτείται τοπικό ασφαλιστήριο συμβόλαιο για την πραγματοποίηση τοπικής αποζημίωσης.
Κάθε θυγατρική μπορεί επίσης να βασίζεται σε μια εντελώς διαφορετική αλυσίδα εφοδιασμού, ενώ οι θυγατρικές ενδέχεται να έχουν συμβατικές απαιτήσεις από τους δικούς τους πελάτες για το ασφαλιστήριο συμβόλαιο έναντι των κυβερνοαπειλών που συμμορφώνεται με τις τοπικές διατάξεις. Εδώ ακριβώς η ικανότητα της AIG αποτελεί βασικό στοιχείο διαφοροποίησης, μπορούμε να παρέχουμε λύσεις σε περισσότερες από 200 χώρες και περιοχές, με την υποστήριξη πάνω από 500 εξειδικευμένων επαγγελματιών, με δυνατότητες που κυμαίνονται από την παραδοσιακή κάλυψη έως εξαιρετικά εξειδικευμένες προσφορές.
Αν μπορούσατε να αφήσετε στις διοικήσεις των επιχειρήσεων ένα βασικό μήνυμα σχετικά με την κυβερνοανθεκτικότητα, ποιο θα ήταν αυτό;
Η κυβερνοανθεκτικότητα χτίζεται πριν συμβεί ένα συμβάν, δεν αποκτάται μετά. Οι οργανισμοί πρέπει να αντιμετωπίζουν τον κυβερνοχώρο ως επιχειρηματικό κίνδυνο, όχι ως κίνδυνο του τμήματος IT μόνο.
Αυτό σημαίνει να κατανοούν τις εξαρτήσεις τους από τρίτους, να γνωρίζουν πώς χρησιμοποιείται η τεχνητή νοημοσύνη (AI) εντός και γύρω από τον οργανισμό τους, και να θεσπίζουν έγκαιρα μηχανισμούς διακυβέρνησης. Και να θυμούνται ότι η τεχνητή νοημοσύνη, όπως κάθε νέα τεχνολογία, είναι αμφίδρομη και μπορεί να αυξήσει την έκθεση σε κινδύνους, αλλά μπορεί επίσης να τους βοηθήσει να εντοπίσουν αδυναμίες και να αντιδράσουν ταχύτερα.
Οι οργανισμοί που αντιμετωπίζουν επιτυχώς τα περιστατικά είναι εκείνοι που είχαν προετοιμαστεί και είχαν συνεργαστεί με τον ασφαλιστή τους ως συνεργάτη πολύ πριν συμβεί οποιοδήποτε πρόβλημα. Όταν η πρόληψη, η ταχεία αντίδραση και η μεταφορά κινδύνου λειτουργούν από κοινού, μια κυβερνοεπίθεση μετατρέπεται σε ένα διαχειρίσιμο συμβάν, και όχι σε μια υπαρξιακή απειλή.