



Τις απαιτήσεις που δημιουργεί ο ευρωπαϊκός κανονισμός DORA για τις χρηματοπιστωτικές επιχειρήσεις και τη νέα πραγματικότητα γύρω από την επιχειρησιακή ανθεκτικότητα ανέδειξε το πάνελ «DORA: Proving Operational Resilience» στα πλαίσια του 6ου Cyber Security Conference. Στο επίκεντρο της συζήτησης βρέθηκε η ανάγκη των χρηματοπιστωτικών ιδρυμάτων να αποδεικνύουν στην πράξη την ικανότητά τους να ανταποκρίνονται και να ανακάμπτουν από σοβαρές ψηφιακές διαταραχές. Ιδιαίτερη αναφορά έγινε στις προκλήσεις ενοποίησης των διαδικασιών, ενώ οι συμμετέχοντες στάθηκαν επίσης στη διαχείριση κινδύνων από τρίτους συνεργάτες και στην αυξανόμενη κανονιστική εποπτεία.
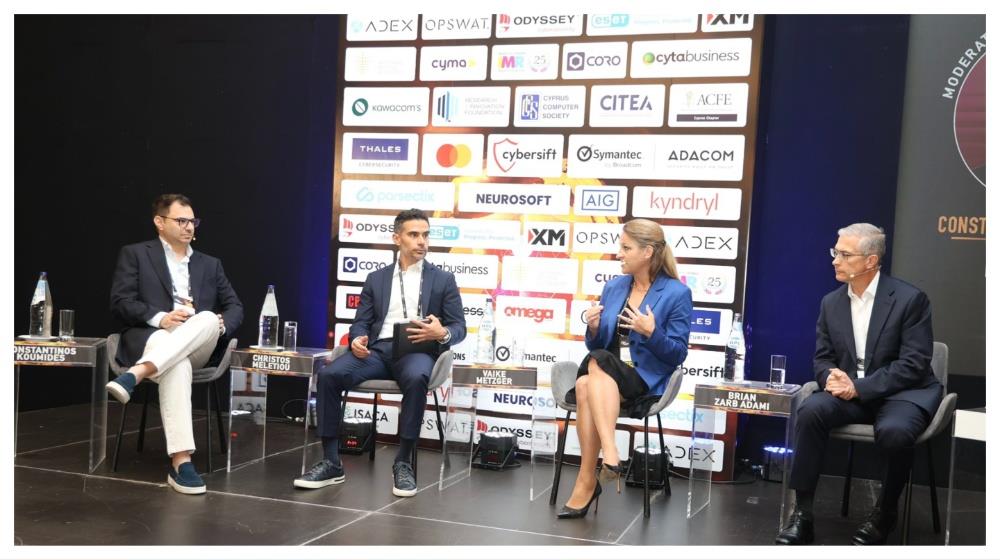
Στη συζήτηση, την οποία συντόνισε ο Κωνσταντίνος Κουμίδης, President, ISACA Cyprus Chapter, συμμετείχαν ως εισηγητές ο Brian Zarb Adami, CEO, CyberSift, η Vaike Metzger, Partner Financial Services, global (Co-) Lead of Integrated Operational Resilience (IOR) activities, KPMG AG, Germany, και ο Χρίστος Μελετίου, Head, Supervision of IT Risk & Cyber Resilience Section, στην Κεντρική Τράπεζα Κύπρου, αναπτύσσοντας τις θέσεις τους για την επόμενη ημέρα.
- Διαβάστε επίσης: Δημήτρης Σκουρίδης: Η κυβερνοανθεκτικότητα απαιτεί άμεσες αποφάσεις και ευελιξία την ώρα της κρίσης
- Διαβάστε επίσης: Επίτροπος Επικοινωνιών: Το κυπριακό ρολόι για την αναφορά ψηφιακών επιθέσεων σταματά στις έξι ώρες
Ο Χρίστος Μελετίου τόνισε ότι η θέσπιση του κανονισμού DORA στέλνει ένα ξεκάθαρο μήνυμα ότι η Ευρώπη αντιμετωπίζει με απόλυτη σοβαρότητα την ασφάλεια του χρηματοπιστωτικού τομέα, ενισχύοντας την εμπιστοσύνη των καταναλωτών στην αγορά. Ξεκαθάρισε επίσης προς τους τρίτους παρόχους τεχνολογίας ότι αν επιθυμούν να προσφέρουν υπηρεσίες σε χρηματοπιστωτικά ιδρύματα της Ευρωπαϊκής Ένωσης, αναλαμβάνουν και οι ίδιοι συγκεκριμένες ευθύνες. Ανασκοπώντας την πορεία του κανονισμού από το 2023, διέκρινε τρεις φάσεις: την αρχική κατανόηση, την πλήρη ανάπτυξη των πλαισίων και των αναφορών κατά το 2024 και τις αρχές του 2025, και την τρέχουσα φάση της ωριμότητας. Κατέληξε ότι ένας οργανισμός μπορεί να διαθέτει όλη την απαιτούμενη τεκμηρίωση, όμως το πραγματικό ζητούμενο της εποχής είναι αν αυτοί οι μηχανισμοί αποδίδουν στην πράξη.
Η Vaike Metzger, επεσήμανε ότι το επίπεδο ωριμότητας στην εφαρμογή του κανονισμού DORA διαφέρει σημαντικά ανάλογα με τη χώρα και τον κλάδο, με τον τραπεζικό τομέα να προηγείται σταθερά. Αντίθετα, οι ασφαλιστικές εταιρείες, οι διαχειριστές κεφαλαίων και τα ταμεία προνοίας ξεκίνησαν αργότερα και δυσκολεύονται περισσότερο, με πρόσφατη έρευνα της KPMG να δείχνει ότι μόλις το 12% των χρηματοπιστωτικών ιδρυμάτων αξιολογεί το επίπεδο ωριμότητάς του ως πολύ υψηλό. Η ίδια εξήγησε ότι πολλές μεγάλες επιχειρήσεις ξεκίνησαν να προσεγγίζουν τον κανονισμό αποσπασματικά μέσα από ξεχωριστά τμήματα, γεγονός που δημιούργησε προβλήματα αποτελεσματικότητας στην ευθυγράμμιση των κινδύνων και στη λήψη αποφάσεων. Πλέον, δύο χρόνια μετά τη θέσπιση του πλαισίου, η αγορά μετακινείται προς μια κεντρική, ενοποιημένη λειτουργία στην πρώτη γραμμή άμυνας για τη διασφάλιση της συνολικής ανθεκτικότητας.
Ο κ. Adami περιέγραψε ένα πραγματικό παράδειγμα οργανισμού όπου όλες οι πολιτικές, οι διαδικασίες, τα συμβόλαια και η παρακολούθηση τρίτων συνεργατών φάνταζαν τέλεια στα χαρτιά, όμως η παραβίαση εντοπίστηκε 19 ημέρες μετά την πραγματική διείσδυση των επιτιθέμενων. Όταν η ομάδα του ransomware άρχισε να στέλνει εκβιαστικά μηνύματα, αποκαλύφθηκε μια εντελώς διαφορετική πραγματικότητα από εκείνη που αποτυπωνόταν στα έγγραφα. Υπογράμμισε ότι οι περισσότεροι οργανισμοί είναι πλέον ώριμοι θεωρητικά, αλλά ήρθε η ώρα να αποδείξουν την αποτελεσματικότητα όσων έχουν γράψει. Το κρίσιμο ερώτημα σε μια παραβίαση θα αναφέρει δεν είναι απλώς ποιο σύστημα επηρεάστηκε, αλλά ποια ακριβώς επιχειρηματική υπηρεσία εξυπηρετεί, καθώς οι περισσότερες εταιρείες όταν δέχονται επίθεση δεν γνωρίζουν ποια κρίσιμη λειτουργία υποστηρίζει το παραβιασμένο σύστημα.