



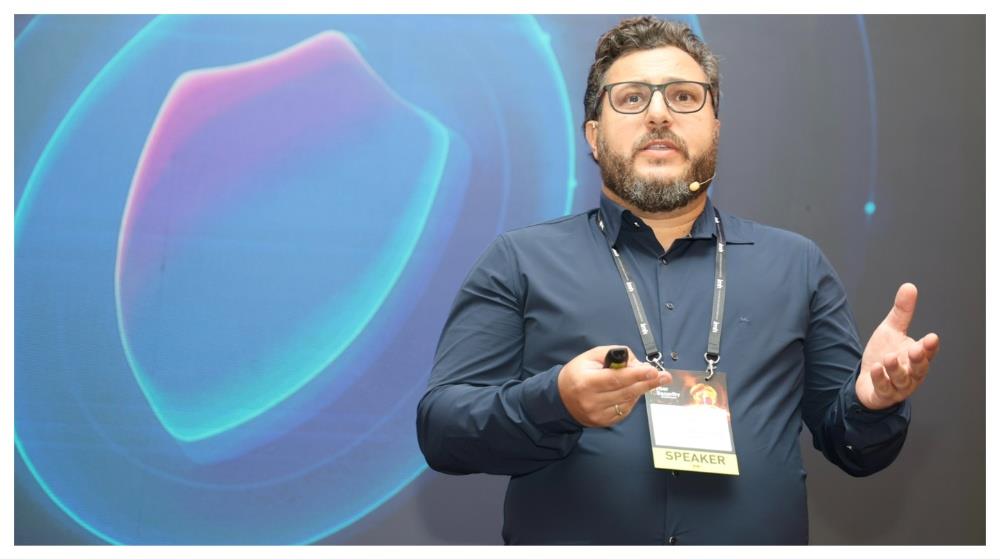
Την μετάβαση από τη συμμόρφωση στην πραγματική κυβερνοανθεκτικότητα ανέλυσε ο Κώστας Injevan, Sr. Sales Engineer – AppSec CEE της Thales, στην παρουσίασή του με τίτλο «Building Cyber Resilience in the Age of AI» στο πλαίσιο του 6ου Cyber Security Conference.
Ο κ. Injevan αναφέρθηκε στα ανησυχητικά στοιχεία της έκθεσης 2026 Bad Bot Report, εξετάζοντας τον τρόπο με τον οποίο η τεχνητή νοημοσύνη αυξάνει την ταχύτητα, την κλίμακα και τον βαθμό αυτοματοποίησης των κυβερνοεπιθέσεων. Σύμφωνα με τα δεδομένα, το 53% της συνολικής κίνησης του διαδικτύου αποτελείται πλέον από bots, με τα κακόβουλα bots («bad bots») να καταλαμβάνουν το 40%. Η Thales μπλόκαρε το εντυπωσιακό νούμερο των 17,2 τρισεκατομμυρίων αιτημάτων bot το 2025, εκ των οποίων το 20% αφορούσε εξελιγμένα bots τεχνητής νοημοσύνης. Η πιο ανησυχητική τάση είναι η ετήσια αύξηση των επιθέσεων από AI-enabled bots κατά 12,5 φορές, ενώ το 21% αυτών των επιθέσεων στοχεύει απευθείας την επιχειρηματική λογική (business logic) των εταιρειών.
- Διαβάστε επίσης: Δημήτρης Σκουρίδης: Η κυβερνοανθεκτικότητα απαιτεί άμεσες αποφάσεις και ευελιξία την ώρα της κρίσης
- Διαβάστε επίσης: Επίτροπος Επικοινωνιών: Το κυπριακό ρολόι για την αναφορά ψηφιακών επιθέσεων σταματά στις έξι ώρες
Παράλληλα, στάθηκε στην ανάγκη υιοθέτησης μιας αρχιτεκτονικής αποκεντρωμένης προστασίας («Security Anywhere»), με αναφορές στις κατανεμημένες υποδομές, τους αυτόνομους AI agents και την προστασία δεδομένων σε βάθος χρόνου. Ο κ. Injevan εξήγησε ότι η παραδοσιακή ασφάλεια περιμέτρου και η απλή τήρηση των προδιαγραφών του NIS2 (όπως η εγκατάσταση ενός WAF σε κατάσταση παρακολούθησης ή η ύπαρξη σχεδίου αναφοράς εντός 24 ωρών) προσφέρουν απλώς μια στατική εικόνα ασφάλειας. Η πραγματική ανθεκτικότητα απαιτεί αυτόματη αντιμετώπιση DDoS, WAF, API και bot blocking σε λιγότερο από 60 δευτερόλεπτα, καθώς και αυτόματη αναφορά περιστατικών σε 5 λεπτά.
Στην παρουσίασή του, ανέδειξε επίσης τη στρατηγική πλατφόρμα Thales Imperva Application Security, προτείνοντας πρακτικά ερωτήματα που μπορούν να χρησιμοποιούν οι οργανισμοί για να αξιολογούν το πραγματικό επίπεδο ανθεκτικότητάς τους. Μέσα από τρία βασικά τεστ (Litmus Tests), κάλεσε τις επιχειρήσεις να αναλογιστούν κατά πόσο η ασφάλειά τους διαθέτει τη φορητότητα υποδομών για να μεταφέρεται εξίσου γρήγορα με τον φόρτο εργασίας σε μια μετανάστευση cloud. Επιπλέον, έθεσε το ζήτημα της αυτόνομης διακυβέρνησης, εξετάζοντας αν υπάρχουν «σκοτεινές» ροές δεδομένων τεχνητής νοημοσύνης προς μοντέλα LLMs και αυτόνομους agents που διαφεύγουν του ελέγχου.
- Διαβάστε επίσης: K. Κουμίδης: Ένας στους τρεις οργανισμούς στην Ευρώπη δεν γνωρίζει αν έχει δεχθεί ψηφιακή επίθεση μέσω τεχνητής νοημοσύνης
- Διαβάστε επίσης: Ramses Gallego: Τα δεδομένα που δεν ξέρετε ότι έχετε είναι ο αόρατος εχθρός της επιχείρησής σας
Τέλος, υπογράμμισε τη σημασία της κβαντικής διάρκειας ζωής, επισημαίνοντας την ανάγκη να είναι προστατευμένα από σήμερα με μετα-κβαντική κρυπτογράφηση τα δεδομένα που πρέπει να μείνουν απόρρητα σε βάθος δεκαετίας, ώστε να εξαλειφθεί ο κίνδυνος υποκλοπής για μελλοντική αποκρυπτογράφηση.