



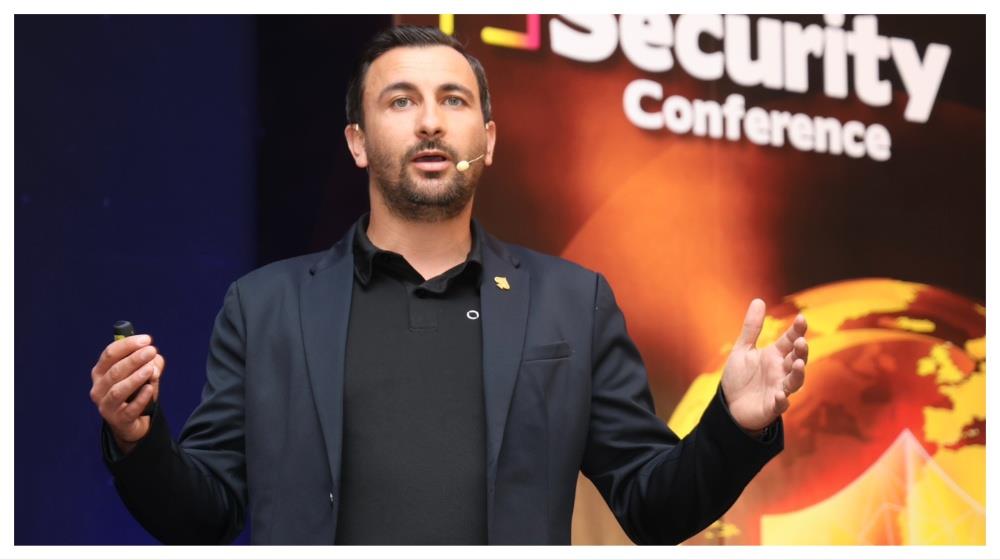
Τον κρίσιμο ρόλο που διαδραματίζουν τα αρχεία στη σύγχρονη αρχιτεκτονική ασφάλειας ανέλυσε ο Alexandru Ghioca, Περιφερειακός Διευθυντής Πωλήσεων της OPSWAT, στην παρουσίασή του με τίτλο «Your Perimeter Is Open – One File at a Time: Rethinking File Security as Your First Line of Defense» από τη σκηνή του 6ου Cyber Security Conference.
Ο Ghioca ανέλυσε το παράδοξο της ασφάλειας, εξηγώντας πώς αρχεία που διακινούνται καθημερινά μέσω ηλεκτρονικού ταχυδρομείου, φορητών συσκευών αποθήκευσης, διαδικτυακών πυλών και πλατφορμών διαμοιρασμού δημιουργούν μόνιμα σημεία έκθεσης. Οι οργανισμοί επενδύουν συνεχώς σε αμυντικά εργαλεία, όμως οι παραβιάσεις αυξάνονται, με το μέσο κόστος μιας διαρροής δεδομένων να αγγίζει τα 4,88 εκατομμύρια δολάρια και τον μέσο χρόνο εντοπισμού της να φτάνει τις 258 ημέρες. Ιστορικά παραδείγματα τεράστιων καταστροφών αποδεικνύουν ότι η ρίζα του προβλήματος κρύβεται σε αρχεία που θεωρήθηκαν έμπιστα.
Οι επιχειρήσεις διαθέτουν πύλες εισόδου που σχεδιάστηκαν για να δέχονται έγγραφα, αλλά όχι για να τα ελέγχουν. Το πρόβλημα εντείνεται από το γεγονός ότι καθημερινά δημιουργούνται πάνω από 450.000 νέες παραλλαγές κακόβουλου λογισμικού, καθώς η χρήση μοντέλων τεχνητής νοημοσύνης στο σκοτεινό διαδίκτυο επιτρέπει την αυτόματη δημιουργία μοναδικών ψηφιακών απειλών μέσα σε ελάχιστα δευτερόλεπτα, καθιστώντας άχρηστες τις παραδοσιακές μεθόδους εντοπισμού.
- Διαβάστε επίσης: Δημήτρης Σκουρίδης: Η κυβερνοανθεκτικότητα απαιτεί άμεσες αποφάσεις και ευελιξία την ώρα της κρίσης
- Διαβάστε επίσης: Επίτροπος Επικοινωνιών: Το κυπριακό ρολόι για την αναφορά ψηφιακών επιθέσεων σταματά στις έξι ώρες
Παράλληλα, στάθηκε στην ανάγκη μετάβασης από την απλή ανίχνευση στην προληπτική εξυγίανση, παρουσιάζοντας τους περιορισμούς μιας προσέγγισης που βασίζεται αποκλειστικά στην προστασία της περιμέτρου. Η κλασική μέθοδος σάρωσης και αναμονής αποτελεσμάτων είναι αποτελεσματική μόνο για απειλές που έχουν ήδη καταγραφεί. Αντίθετα, η προηγμένη τεχνολογία αποδόμησης και ανακατασκευής περιεχομένου της OPSWAT δεν βασίζεται σε ψηφιακά αποτυπώματα. Αποσυνθέτει το αρχείο, αφαιρεί κάθε ενεργό περιεχόμενο και αναδομεί ένα εντελώς καθαρό και ασφαλές έγγραφο προς χρήση.
Επιπλέον, υπογράμμισε ότι η πρόκληση της εποχής μετατοπίζεται από το αν ένα αρχείο είναι ασφαλές για να ανοίξει, στο αν το περιεχόμενό του είναι αληθινό. Με δεδομένο ότι το 76% των οργανισμών στις Ηνωμένες Πολιτείες ήρθε αντιμέτωπο με απόπειρες απάτης σε πληρωμές το 2025, η πλατφόρμα ενσωματώνει ειδικό ελεγκτή γνησιότητας περιεχομένου τεχνητής νοημοσύνης που αξιολογεί την αυθεντικότητα τιμολογίων ή εγγράφων κατά την εισαγωγή τους.
Στην παρουσίασή του, ανέδειξε επίσης τις αυστηρές απαιτήσεις του νέου κανονιστικού πλαισίου NIS2 και DORA, συνδέοντας την πρόληψη σε επίπεδο αρχείου με την επιχειρησιακή ανθεκτικότητα και τις πρακτικές λύσεις που μπορούν να υιοθετήσουν άμεσα οι οργανισμοί. Οι ευρωπαϊκές οδηγίες, οι οποίες έχουν ενσωματωθεί στο εθνικό δίκαιο της Κύπρου υπό την εποπτεία της Ψηφιακής Αρχής Ασφάλειας, καλύπτουν 18 παραγωγικούς τομείς και προβλέπουν πρόστιμα έως 10 εκατομμύρια ευρώ ή το 2% του παγκόσμιου τζίρου για περιπτώσεις παραβιάσεων.
- Διαβάστε επίσης: K. Κουμίδης: Ένας στους τρεις οργανισμούς στην Ευρώπη δεν γνωρίζει αν έχει δεχθεί ψηφιακή επίθεση μέσω τεχνητής νοημοσύνης
- Διαβάστε επίσης: Ramses Gallego: Τα δεδομένα που δεν ξέρετε ότι έχετε είναι ο αόρατος εχθρός της επιχείρησής σας
Για την άμεση θωράκισή τους, ο κ. Ghioca πρότεινε στις επιχειρήσεις να χαρτογραφήσουν κάθε κανάλι εισόδου αρχείων, να εφαρμόζουν ταυτόχρονη σάρωση από πολλαπλές μηχανές ασφάλειας, να αντικαταστήσουν τον αποκλεισμό αρχείων με την εξυγίανσή τους για τη διατήρηση της ροής εργασίας και να καταγράφουν κάθε απόφαση διαχείρισης αρχείου για μελλοντικούς ελέγχους.