



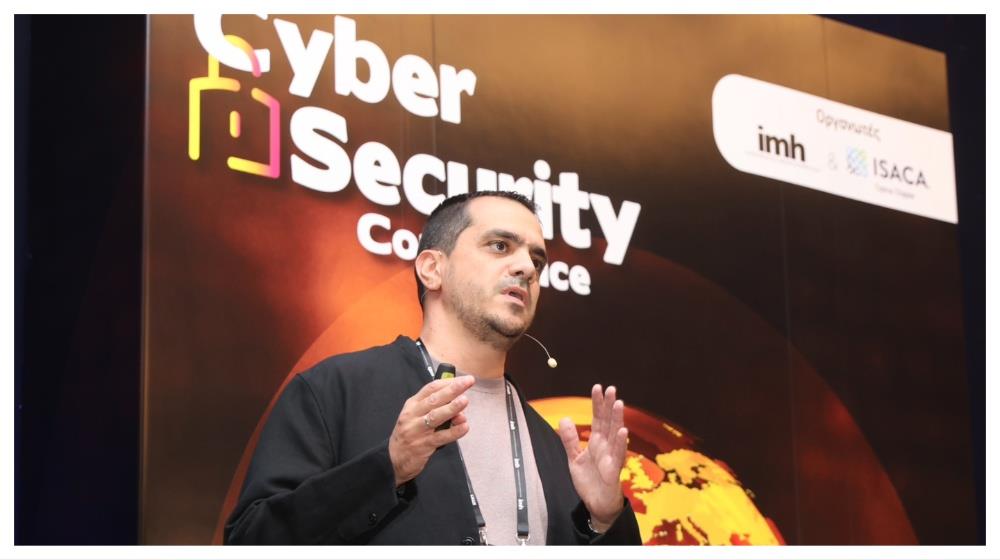
Το χάσμα ανάμεσα στην εικόνα ασφάλειας ενός οργανισμού και στην πραγματική του ανθεκτικότητα ανέδειξε ο Ηλίας Πολυχρονιάδης, Country Manager (Cyprus) & Regional Presales Lead, Neurosoft, μέσα από την ομιλία του στο 6ο Cyber Security Conference.
Ο κ. Πολυχρονιάδης ανέλυσε την παραπλανητική αίσθηση σιγουριάς που δημιουργεί το θεωρητικό αφήγημα της ασφάλειας, εξετάζοντας τις αδυναμίες που παραμένουν κρυφές πίσω από καλοστημένους πίνακες ελέγχου και ώριμες διαδικασίες. Οι επιχειρήσεις συχνά θεωρούν ότι είναι προστατευμένες επειδή διαθέτουν λογισμικά ασφάλειας, τυποποιημένες πολιτικές, πιστοποιήσεις, εκθέσεις κινδύνου και διαβεβαιώσεις από τους προμηθευτές τους. Η επιχειρησιακή πραγματικότητα όμως αποκαλύπτει μια εντελώς διαφορετική και επικίνδυνη εικόνα, γεμάτη με εκτεθειμένες υπηρεσίες, περιουσιακά στοιχεία που κανείς δεν διαχειρίζεται, αδύναμες ταυτότητες χρηστών, ελλιπή αρχεία καταγραφής συμβάντων, απαρχαιωμένα συστήματα, κινδύνους στην εφοδιαστική αλυσίδα και κυρίως ανέλεγκτους μηχανισμούς προστασίας. Ως απτά παραδείγματα από την εμπειρία της εταιρείας στην αντιμετώπιση πραγματικών περιστατικών, σημείωσε περιπτώσεις εκτεθειμένου τείχους προστασίας με αδύναμα κωδικοποιημένα διαπιστευτήρια στο λιανεμπόριο, παρωχημένου συστήματος ασφάλειας με γνωστές ευπάθειες στον τομέα της ενέργειας, παραβιασμένου τερματικού σταθμού με κλεμμένα συνθηματικά στα logistics, καθώς και μη ενημερωμένου διακομιστή εκτεθειμένου στο διαδίκτυο στη μεταποίηση.
- Διαβάστε επίσης: Δημήτρης Σκουρίδης: Η κυβερνοανθεκτικότητα απαιτεί άμεσες αποφάσεις και ευελιξία την ώρα της κρίσης
- Διαβάστε επίσης: Επίτροπος Επικοινωνιών: Το κυπριακό ρολόι για την αναφορά ψηφιακών επιθέσεων σταματά στις έξι ώρες
Παράλληλα, ανέδειξε τον τρόπο με τον οποίο οι ομάδες κυβερνοεγκληματιών επιλέγουν τα θύματά τους μέσω επιχειρηματικής ευφυΐας, με την τεχνητή νοημοσύνη να αλλάζει ριζικά την ταχύτητα και την κλίμακα των επιθέσεων. Οι επιτιθέμενοι λειτουργούν πλέον ως κανονικές επιχειρήσεις, αξιολογώντας το μέγεθος, τα έσοδα και την οικονομική δυνατότητα πληρωμής της εταιρείας-στόχου. Εξετάζουν την ύπαρξη εκτεθειμένης πρόσβασης, όπως εταιρικά δίκτυα και cloud υπηρεσίες, καθώς και την επιχειρηματική πίεση που δέχεται το θύμα λόγω διακοπής λειτουργίας, ευαίσθητων δεδομένων ή ρυθμιστικών υποχρεώσεων, αναζητώντας εύκολη είσοδο, υψηλό αντίκτυπο και γρήγορο κέρδος. Σε αυτό το περιβάλλον, η τεχνητή νοημοσύνη λειτουργεί ως πολλαπλασιαστής ισχύος για τους ψηφιακούς εκβιαστές, επιτρέποντας σε έναν μόνο επιθετικό να εξαπολύει ταυτόχρονα πολλαπλές, εξαιρετικά στοχευμένες και αυτοματοποιημένες επιθέσεις.
Στην παρουσίασή του, στάθηκε επίσης στην ανάγκη άμεσης θωράκισης των οργανισμών, υπογραμμίζοντας τη σημασία της διασταύρωσης των ισχυρισμών με πραγματικά στοιχεία και αποτελέσματα. Αντί για περίπλοκες και δαπανηρές λύσεις, κάλεσε τα στελέχη να εστιάσουν στην άμεση εφαρμογή των βασικών κανόνων ψηφιακής υγιεινής και στην αναζήτηση γρήγορων, ουσιαστικών αποτελεσμάτων.
- Διαβάστε επίσης: K. Κουμίδης: Ένας στους τρεις οργανισμούς στην Ευρώπη δεν γνωρίζει αν έχει δεχθεί ψηφιακή επίθεση μέσω τεχνητής νοημοσύνης
- Διαβάστε επίσης: Ramses Gallego: Τα δεδομένα που δεν ξέρετε ότι έχετε είναι ο αόρατος εχθρός της επιχείρησής σας
Τέλος, τόνισε την κρίσιμη ανάγκη αυστηρής αξιολόγησης του υφιστάμενου παρόχου ασφάλειας, αξιοποιώντας την τεχνογνωσία εξειδικευμένων ομάδων όπως η Neurosoft, η οποία διαθέτει 31 χρόνια εμπειρίας, συνολικό προσωπικό 370 ατόμων, αμυντική ομάδα άνω των 70 ατόμων, επιθετική ομάδα άνω των 25 ατόμων, 24ωρο κέντρο επιχειρήσεων ασφαλείας που εξυπηρετεί περισσότερους από 65 πελάτες, ενώ διαχειρίζεται πάνω από 1000 δικτυακές συσκευές και παρακολουθεί περισσότερα από 1000 πλοία.