



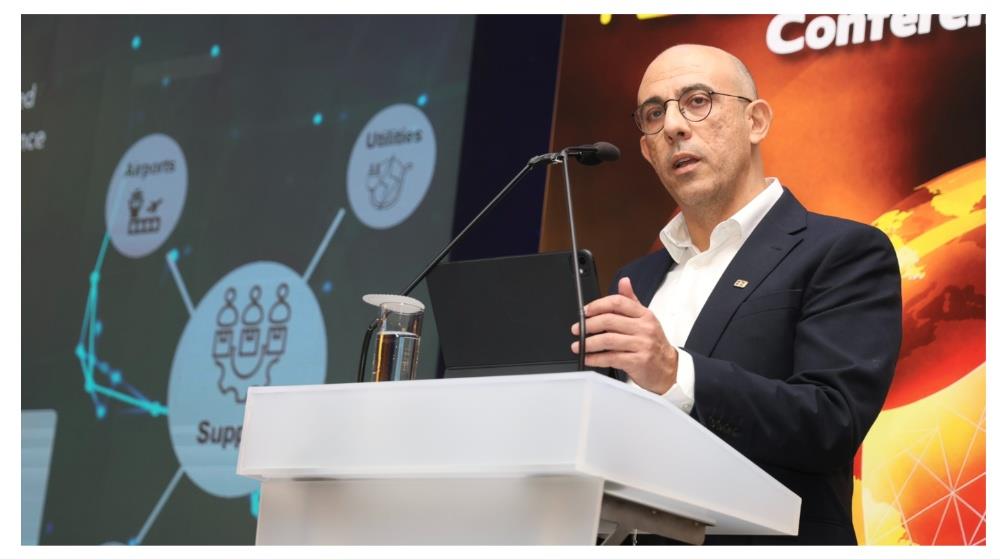
Την εξέλιξη του τοπίου της ψηφιακής ασφάλειας πέρα από τα στενά όρια της συμμόρφωσης ανέλυσε ο Μάριος Πιερή, Επίτροπος Επικοινωνιών, στο πλαίσιο της παρουσίασής του με τίτλο «Beyond Compliance» στο 6ο Cyber Security Conference.
Ο κ. Πιερή έδωσε ιδιαίτερη έμφαση στην αυστηρή απόφαση της Κυπριακής Δημοκρατίας να ορίσει το χρονικό περιθώριο για την υποβολή της πρώτης προειδοποίησης σε μόλις έξι ώρες από τη στιγμή που ένας οργανισμός αντιλαμβάνεται ένα σημαντικό περιστατικό. Η ρύθμιση αυτή, η οποία θεσπίστηκε με βάση την Κεντρική Διοικητική Πράξη 281/2026, είναι σαφώς πιο αυστηρή από το γενικό ευρωπαϊκό πλαίσιο του NIS2 που προβλέπει 24 ώρες.
Όπως εξήγησε ο Επίτροπος, ένα τέτοιο ρεκόρ ταχύτητας στην αναφορά μπορεί να επιτευχθεί μόνο μέσω δομών που έχουν χτιστεί και δοκιμαστεί στην πράξη πολύ πριν από την εκδήλωση της κρίσης. Το ψηφιακό έγκλημα λειτουργεί πλέον ως μια πλήρως επαγγελματική βιομηχανία, ενώ η διασύνδεση των υπηρεσιών προκαλεί αλυσιδωτές επιπτώσεις που μετατρέπουν ένα τοπικό πρόβλημα σε εθνικό.
- Διαβάστε επίσης: K. Κουμίδης: Ένας στους τρεις οργανισμούς στην Ευρώπη δεν γνωρίζει αν έχει δεχθεί ψηφιακή επίθεση μέσω τεχνητής νοημοσύνης
- Διαβάστε επίσης: Κασίνης: Η κυβερνοασφάλεια δεν είναι τεχνική υποχρέωση αλλά ζήτημα ηγεσίας και εμπιστοσύνης
Ενδεικτικά, η ENISA ανέλυσε περίπου 4.900 σοβαρά ευρωπαϊκά περιστατικά, με τη δημόσια διοίκηση, τις κρίσιμες υποδομές, τα νοσοκομεία και τα αεροδρόμια να αποτελούν τους βασικούς στόχους.
Παράλληλα, παρουσίασε τα αποτελέσματα των εθνικών ελέγχων, αποκαλύπτοντας ότι σχεδόν οι μισοί από τους απαιτούμενους μηχανισμούς ασφάλειας δεν έχουν εφαρμοστεί ακόμη. Η μέση ψηφιακή ωριμότητα των ελεγμένων κυπριακών οργανισμών βρίσκεται μόλις στο 1,6 με άριστα το 3, γεγονός που δείχνει ότι η κοινή βάση ασφάλειας εφαρμόζεται με πολύ ανομοιογενή τρόπο.
Τα στοιχεία δείχνουν ότι το 49% των απαραίτητων ελέγχων παραμένει σε εντελώς αρχικό ή αποσπασματικό στάδιο, με το ένα πέμπτο των οργανισμών να πέφτει κάτω από τη βάση του 1,0. Το πιο ανησυχητικό εύρημα είναι ότι οι αδυναμίες δεν εντοπίζονται στην τεχνολογία, αλλά στη διακυβέρνηση, τη διαχείριση κινδύνου και τη διαχείριση ταυτοτήτων και πρόσβασης, η οποία αποτελεί το νούμερο ένα εθνικό κενό ασφάλειας.
Αξιοσημείωτο είναι τo γεγονός, οτι σύμφωνα με τον Επίτροπο, μόνο κατά το διάστημα Ιουνίου – Αυγούστου 2026, η εθνική ομάδα CSIRT διαχειρίστηκε 544 κακόβουλες ηλεκτρονικές διευθύνσεις και κατέγραψε επιθέσεις σε κρίσιμους τομείς όπως η ενέργεια, η υγεία, οι τηλεπικοινωνίες και η δημόσια διοίκηση.
Στην τοποθέτησή του, τόνισε ότι η οδηγία NIS2 δεν αποτελεί τον τελικό προορισμό, αλλά τον καταλύτη για την αλλαγή του τρόπου διοίκησης του ψηφιακού κινδύνου. Η συμμόρφωση ορίζει απλώς την αφετηρία, όμως η ανθεκτικότητα είναι εκείνη που αποδεικνύει αν ένας οργανισμός μπορεί να προλάβει, να αντέξει και να ανακάμψει από μια επίθεση.
Η ευθύνη αυτή ανήκει αποκλειστικά στην ανώτατη διοίκηση, η οποία βάσει του νόμου οφείλει να εγκρίνει τα μέτρα, να τα επιβλέπει και να εκπαιδεύεται κατάλληλα, καθώς η ασφάλεια δεν μπορεί πλέον να εκχωρείται αποκλειστικά στα τμήματα πληροφορικής. Για την ενίσχυση των δεξιοτήτων της αγοράς, το Γραφείο Επιτρόπου Επικοινωνιών επενδύει άμεσα μέσω της Ακαδημίας Πληροφορικής (ICT Academy), η οποία έχει διοργανώσει 285 εκδηλώσεις με τη συμμετοχή 9.054 επαγγελματιών.
Ο κ. Πιερή κατέληξε ότι ο στόχος των επιχειρήσεων δεν πρέπει να είναι η επίδειξη εγγράφων κατά τη διάρκεια ενός ελέγχου, αλλά η απόδειξη της πραγματικής τους ανθεκτικότητας την ώρα που δοκιμάζονται.