



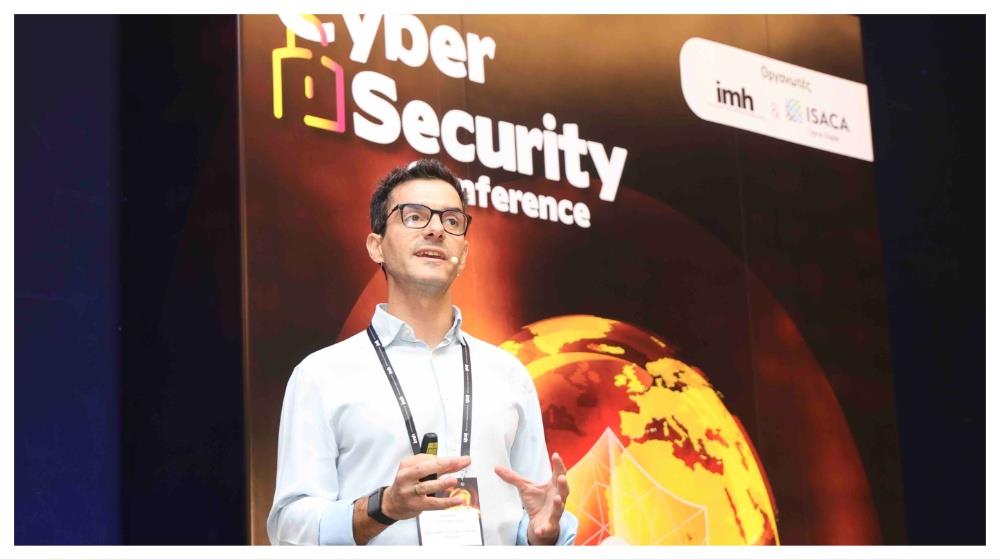
Το τεράστιο χρονικό χάσμα ανάμεσα στην παραδοσιακή άμυνα και τις σύγχρονες απειλές ανέλυσε ο Αντρέας Κωνσταντινίδης Managed Services Director, Odyssey, στην ομιλία του με τίτλο «The 11-Minute War: Why Cyber Defense Must Now Run at Machine Speed» στο 6ο Cyber Security Conference.
Ο κ. Κωνσταντινίδης περιέγραψε την ασύμμετρη απειλή που αντιμετωπίζουν οι επιχειρήσεις, καθώς ένας οργανισμός χρειάζεται κατά μέσο όρο 220 ημέρες για να εντοπίσει μια παραβίαση και επιπλέον 91 ημέρες για να αντιδράσει, δημιουργώντας ένα συνολικό παράθυρο έκθεσης 311 ημερών. Αντίθετα, μια επίθεση με τη βοήθεια τεχνητής νοημοσύνης μπορεί να ξεκινήσει την υποκλοπή και εξαγωγή κρίσιμων δεδομένων σε μόλις 11 λεπτά. Οι επιτιθέμενοι λειτουργούν πλέον ως αυτόνομοι ψηφιακοί πράκτορες, με το 80% έως 90% του κύκλου ζωής μιας επίθεσης να εκτελείται χωρίς καμία ανθρώπινη παρέμβαση.
Οι σύγχρονες απειλές περιλαμβάνουν κακόβουλα λογισμικά που αναγράφουν αυτόματα τον κώδικά τους για να ξεφεύγουν από τα συστήματα προστασίας, καθώς και εξελιγμένες απάτες με ζωντανές βιντεοκλήσεις εικονικών συναδέλφων (deepfakes) που έχουν καταφέρει να αποσπάσουν εκατομμύρια, αποδεικνύοντας ότι η όραση και η ακοή δεν αποτελούν πλέον επαρκή αποδεικτικά στοιχεία ταυτότητας.
- Διαβάστε επίσης: Δημήτρης Σκουρίδης: Η κυβερνοανθεκτικότητα απαιτεί άμεσες αποφάσεις και ευελιξία την ώρα της κρίσης
- Διαβάστε επίσης: Επίτροπος Επικοινωνιών: Το κυπριακό ρολόι για την αναφορά ψηφιακών επιθέσεων σταματά στις έξι ώρες
Για την αντιμετώπιση αυτών των ταχύτατων επιθέσεων, παρουσίασε τη μετάβαση από τα κέντρα επιχειρήσεων ασφάλειας (SOC) ανθρώπινης ταχύτητας στα αυτόνομα κέντρα επιχειρήσεων (Autonomous SOC) που λειτουργούν με την ταχύτητα των μηχανών. Η παραδοσιακή προσέγγιση οδηγεί σε καθυστερημένες αντιδράσεις και εξάντληση των αναλυτών από τον τεράστιο όγκο ειδοποιήσεων, ενώ η επέκτασή της βασίζεται στην εύρεση εξειδικευμένου προσωπικού, το οποίο πρακτικά σπανίζει στην αγορά.
Το αυτόνομο μοντέλο της Odyssey επιτυγχάνει εντοπισμό και αξιολόγηση σε δευτερόλεπτα, περιορίζοντας την απειλή πριν προλάβουν να εξαχθούν τα δεδομένα, καθώς η τεχνητή νοημοσύνη ξεκαθαρίζει τον θόρυβο των ψευδών συναγερμών ώστε οι άνθρωποι να λαμβάνουν τις τελικές αποφάσεις.
Η στρατηγική αυτή υλοποιείται μέσω της έξυπνης και ολοκληρωμένης πλατφόρμας ClearSkies iISOC, η οποία προσφέρει ενιαία ορατότητα σε κάθε συνδεδεμένο σύστημα, αυτοματοποιημένη απόκριση και αρχιτεκτονική μηδενικής εμπιστοσύνης με βάση την ταυτότητα του χρήστη. Η συντονισμένη αυτή λειτουργία μειώνει τους ψευδείς συναγερμούς κατά 95%, περιορίζει τον χρόνο έρευνας κατά 80% και αυξάνει την παραγωγικότητα των αναλυτών κατά 48%.
- Διαβάστε επίσης: K. Κουμίδης: Ένας στους τρεις οργανισμούς στην Ευρώπη δεν γνωρίζει αν έχει δεχθεί ψηφιακή επίθεση μέσω τεχνητής νοημοσύνης
- Διαβάστε επίσης: Ramses Gallego: Τα δεδομένα που δεν ξέρετε ότι έχετε είναι ο αόρατος εχθρός της επιχείρησής σας
Κλείνοντας την παρουσίασή του, ο κ. Κωνσταντινίδης κάλεσε τα διοικητικά συμβούλια των εταιρειών να αναλογιστούν πόσες ημέρες θα χρειάζονταν για να αντιληφθούν μια παραβίαση αν ξεκινούσε αυτή τη στιγμή, αν η ομάδα τους μπορεί να περιορίσει μια αυτοματοποιημένη επίθεση με ανθρώπινη ταχύτητα και αν η άμυνά τους αναπτύσσεται με τη βοήθεια της τεχνητής νοημοσύνης ή βασίζεται σε προσλήψεις που είναι αδύνατο να πραγματοποιηθούν.