



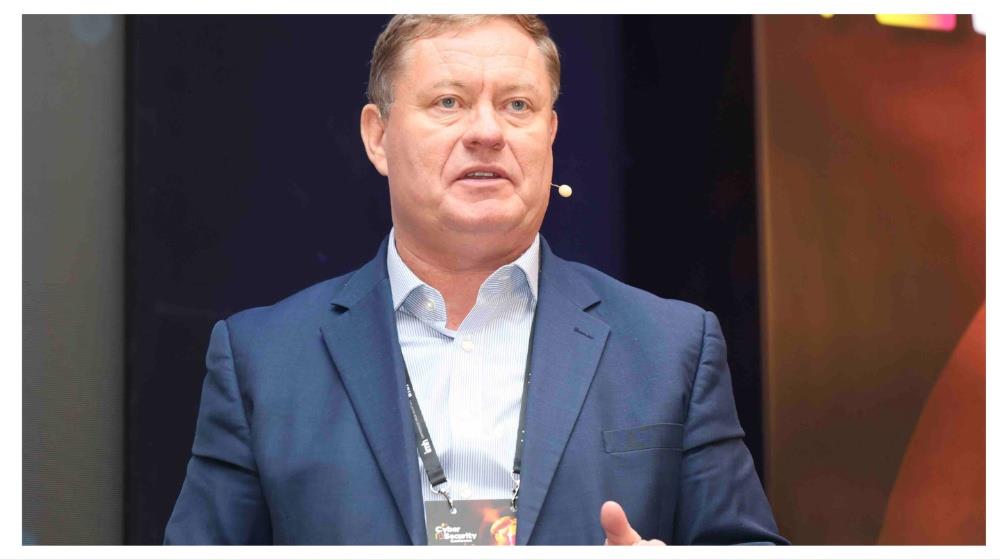
Τις αλλαγές που φέρνουν η προηγμένη τεχνητή νοημοσύνη και τα μοντέλα ανοικτού βάρους στο τοπίο του κυβερνοκινδύνου ανέλυσε ο Cónal Hickey, Vice President, Security & Resiliency Practice Leader SM, Kyndryl, στην παρουσίασή του με τίτλο «The New Cyber Risk Landscape: Security and Resilience in the Frontier AI Era» στο 6ο Cyber Security Conference.
Ο κ. Hickey αναφέρθηκε στα νέα δεδομένα που διαμορφώνονται πέντε μήνες μετά την εμφάνιση του μοντέλου Mythos, εξετάζοντας τον τρόπο με τον οποίο τα νέα μοντέλα τεχνητής νοημοσύνης επηρεάζουν το προφίλ κινδύνου των επιχειρήσεων. Τα στοιχεία δείχνουν ότι ο όγκος των δημοσιευμένων ευπαθειών κατά το δεύτερο τρίμηνο του 2026 εκτινάχθηκε κατά 2,7 φορές σε σύγκριση με το αντίστοιχο διάστημα του 2025. Το πιο ανησυχητικό στοιχείο είναι ότι το 61% των ευπαθειών που δέχθηκαν επίθεση είχαν αξιολογηθεί αρχικά κάτω από το επίπεδο του κρίσιμου κινδύνου, πράγμα που σημαίνει ότι οι παραδοσιακοί έλεγχοι που εστιάζουν μόνο στα πολύ σοβαρά κενά ασφαλείας αφήνουν τις επιχειρήσεις έκθετες.
- Διαβάστε επίσης: Δημήτρης Σκουρίδης: Η κυβερνοανθεκτικότητα απαιτεί άμεσες αποφάσεις και ευελιξία την ώρα της κρίσης
- Διαβάστε επίσης: Επίτροπος Επικοινωνιών: Το κυπριακό ρολόι για την αναφορά ψηφιακών επιθέσεων σταματά στις έξι ώρες
Η τεχνητή νοημοσύνη επιταχύνει δραματικά την ανάπτυξη κακόβουλου λογισμικού, καθώς σε ελεγχόμενη μελέτη χρειάστηκε λιγότερο από μία ώρα για να δημιουργηθεί το πρώτο λειτουργικό πρόγραμμα εκμετάλλευσης ελαττώματος σε πρόγραμμα περιήγησης.
Ιδιαίτερη αναφορά έκανε στις κινήσεις που χρειάζεται να κάνουν οι οργανισμοί για να προετοιμαστούν για τις νέες απειλές, τονίζοντας ότι η επιτυχία μετράται πλέον με το πόσο γρήγορα μειώνεται η έκθεση σε κίνδυνο και όχι με το πόσο γρήγορα εφαρμόζονται οι διορθωτικές ενημερώσεις.
- Διαβάστε επίσης: K. Κουμίδης: Ένας στους τρεις οργανισμούς στην Ευρώπη δεν γνωρίζει αν έχει δεχθεί ψηφιακή επίθεση μέσω τεχνητής νοημοσύνης
- Διαβάστε επίσης: Ramses Gallego: Τα δεδομένα που δεν ξέρετε ότι έχετε είναι ο αόρατος εχθρός της επιχείρησής σας
Οι υπεύθυνοι ασφαλείας οφείλουν να διευρύνουν τις πηγές πληροφόρησής τους, να ιεραρχούν τους κινδύνους με βάση την πραγματική προσβασιμότητα των συστημάτων τους και να γεφυρώσουν το χάσμα αποκατάστασης, εφαρμόζοντας την τεχνητή νοημοσύνη για την επικύρωση των ευρημάτων. Επιπλέον, σημείωσε ότι οι τράπεζες που εποπτεύονται από την Ευρωπαϊκή Κεντρική Τράπεζα καλούνται να υποβάλουν ένα ολοκληρωμένο σχέδιο δράσης έως τις 31 Οκτωβρίου, το οποίο πρέπει να καλύπτει την ορατότητα της επιφάνειας επίθεσης, την ταχύτητα αντιμετώπισης ευπαθειών, τη συνεχή παρακολούθηση, τη διακυβέρνηση της εφοδιαστικής αλυσίδας, την άμυνα σε βάθος και την ετοιμότητα ανάκτησης δεδομένων.
Tέλος, στάθηκε στην ανάγκη μετάβασης από τα περιοδικά μέτρα σε μια συνεχή επιχειρηματική διαδικασία διαχείρισης κινδύνου, αξιοποιώντας την εμπειρία της Kyndryl από κρίσιμες υποδομές και οργανισμούς διαφορετικών κλάδων. Τα εσωτερικά δεδομένα της πλατφόρμας Kyndryl Bridge αποκαλύπτουν ότι οι συστημικές τράπεζες της Ευρωπαϊκής Κεντρικής Τράπεζας υπολείπονται σε σχέση με τον παγκόσμιο μέσο όρο, καθώς παρουσιάζουν κατά μέσο όρο 42% των συσκευών τους χωρίς τις απαραίτητες ενημερώσεις ασφαλείας και καταγράφουν 107 σοβαρές εκθέσεις ανά συσκευή, τη στιγμή που οι κορυφαίοι οργανισμοί περιορίζουν αυτά τα ποσοστά στο 1%.