



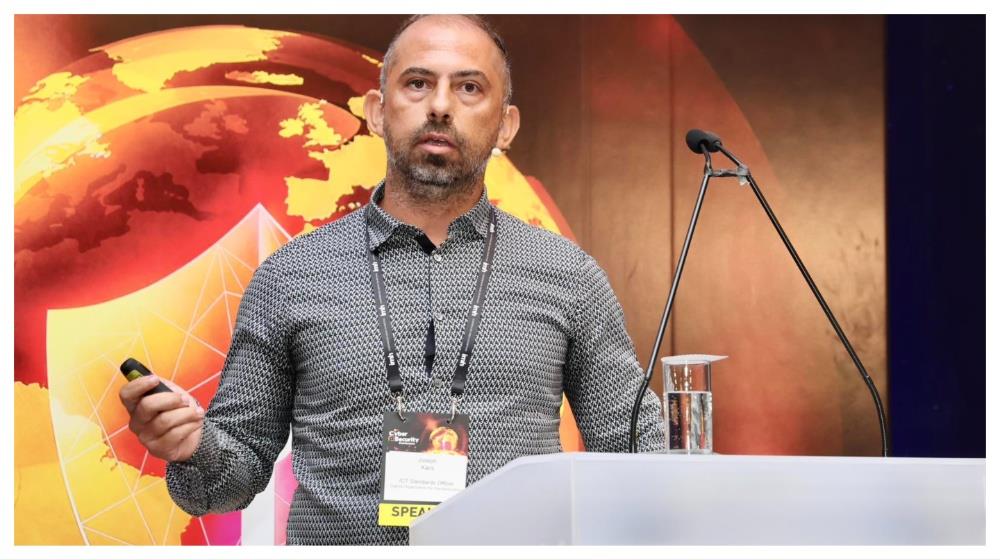
Το ευρωπαϊκό τοπίο κυβερνοασφάλειας και ψηφιακής τυποποίησης παρουσίασε ο Ιωσήφ Καρής, ICT Standards Officer του Κυπριακού Οργανισμού Τυποποίησης (CYS), στο πλαίσιο της παρουσίασής του «Navigating the European Cybersecurity Standards Landscape: From the CRA to the AI Act» στο 6ο Cyber Security Conference.
Ο κ.Καρής αναφέρθηκε στη δομή και τη λειτουργία του CYS ως του εθνικού φορέα τυποποίησης της Κύπρου που λειτουργεί υπό το Υπουργείο Οικονομικών, εξηγώντας τον ρόλο των ευρωπαϊκών και διεθνών προτύπων στην εφαρμογή των νέων κανονιστικών απαιτήσεων. Όπως εξήγησε, τα πρότυπα είναι εθελοντικές τεχνικές προδιαγραφές που ορίζουν απαιτήσεις για προϊόντα, υπηρεσίες ή μεθόδους δοκιμών. Στο επίκεντρο του Νέου Νομικού Πλαισίου της Ευρωπαϊκής Ένωσης βρίσκεται το τεκμήριο συμμόρφωσης. Αυτό σημαίνει ότι όταν ένας κατασκευαστής χρησιμοποιεί ένα εναρμονισμένο ευρωπαϊκό πρότυπο, θεωρείται αυτόματα ότι συμμορφώνεται με τις νομικές απαιτήσεις των κανονισμών, διασφαλίζοντας νομική βεβαιότητα.
- Διαβάστε επίσης: Δημήτρης Σκουρίδης: Η κυβερνοανθεκτικότητα απαιτεί άμεσες αποφάσεις και ευελιξία την ώρα της κρίσης
- Διαβάστε επίσης: Επίτροπος Επικοινωνιών: Το κυπριακό ρολόι για την αναφορά ψηφιακών επιθέσεων σταματά στις έξι ώρες
Παράλληλα, στάθηκε στο κυλιόμενο σχέδιο τυποποίησης τεχνολογιών πληροφορικής και επικοινωνιών για το 2026, με αναφορές στην κυβερνοασφάλεια, την τεχνητή νοημοσύνη, την προστασία προσωπικών δεδομένων, τις υπηρεσίες cloud και τις νέες ψηφιακές τεχνολογίες. Η στρατηγική αυτή καλύπτει κρίσιμους τομείς όπως η ψηφιακή εμπιστοσύνη, το διαδίκτυο των πραγμάτων (IoT), οι κβαντικές τεχνολογίες, τα δίκτυα 5G και η ψηφιοποίηση της ευρωπαϊκής βιομηχανίας.
- Διαβάστε επίσης: K. Κουμίδης: Ένας στους τρεις οργανισμούς στην Ευρώπη δεν γνωρίζει αν έχει δεχθεί ψηφιακή επίθεση μέσω τεχνητής νοημοσύνης
- Διαβάστε επίσης: Ramses Gallego: Τα δεδομένα που δεν ξέρετε ότι έχετε είναι ο αόρατος εχθρός της επιχείρησής σας
Επιπλέον, υπογράμμισε την ενεργό συμμετοχή της Κύπρου στις ευρωπαϊκές και διεθνείς τεχνικές επιτροπές, καθώς και τη λειτουργία των Εθνικών Επιτροπών Κατόπτρων (National Mirror Committees), οι οποίες επιτρέπουν στους εγχώριους φορείς να σχολιάζουν και να ψηφίζουν επί των προσχεδίων των νέων προτύπων.
Στην παρουσίασή του, ανέδειξε επίσης την πορεία ανάπτυξης των προτύπων για τον Κανονισμό για την Κυβερνοανθεκτικότητα (Cyber Resilience Act) και τον Κανονισμό για την Τεχνητή Νοημοσύνη (AI Act), παρουσιάζοντας τον τρόπο με τον οποίο τα πρότυπα μπορούν να μετατρέψουν τις νομικές απαιτήσεις σε πρακτικές τεχνικές λύσεις. Για τον Κανονισμό για την Κυβερνοανθεκτικότητα, η αρμόδια ευρωπαϊκή ειδική ομάδα εργασίας αναπτύσσει 41 πρότυπα με ορίζοντα τον Οκτώβριο του 2026, εκ των οποίων τα 15 αφορούν οριζόντιες παραδόσεις και τα 26 κάθετες προδιαγραφές προϊόντων, όπως προγράμματα περιήγησης, διαχειριστές κωδικών, συστήματα προστασίας από κακόβουλο λογισμικό και δίκτυα VPN.
Αντίστοιχα, για τον Κανονισμό για την Τεχνητή Νοημοσύνη, οι ομάδες εργασίας της αρμόδιας κοινής τεχνικής επιτροπής CEN/CENELEC JTC 21 επικεντρώνονται σε ζητήματα διακυβέρνησης δεδομένων, διαφάνειας, στιβαρότητας και κυβερνοασφάλειας για τα συστήματα υψηλού κινδύνου.
Τέλος, αναφέρθηκε στη συμμετοχή του CYS σε ευρωπαϊκά προγράμματα Horizon, όπως το GuardAI για την ασφάλεια συστημάτων τεχνητής νοημοσύνης και το FOCAL για τη λειτουργία μετα-κβαντικών κρυπτογραφικών αλγορίθμων.